
Reconocimiento
Como siempre, un ping ICMP para comprobar que hay conexión con la máquina:
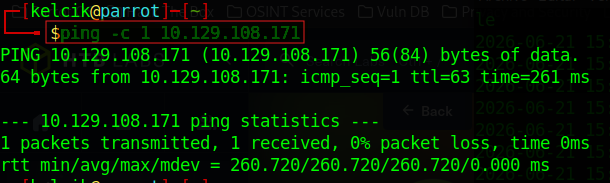
El TTL de la respuesta vuelve en 63. Como Linux parte de un TTL de 64 y aquí vemos 63, hay un salto de router por el camino (64 − 1): es una pista de que la máquina es Linux.
Con eso claro, lanzamos el escaneo TCP con Nmap para descubrir puertos:
.png)
Aparecen dos puertos: el 22 y el 3000. Con los puertos localizados, un escaneo más a fondo (-sCV) para ver qué corre en ellos:
.png)
El 22 es SSH. El 3000 aparece etiquetado por Nmap como «ppp», pero eso es solo el nombre que Nmap asigna por defecto a ese número de puerto según su fichero de servicios — no es PPP de verdad. Si lo visitamos por HTTP vemos que en realidad es una aplicación web:
.png)
Explotación
Empezamos con fuzzing para buscar directorios en la web, pero lo que aparece no da mucho juego. Cambiamos de enfoque: buscar una vulnerabilidad conocida en la propia tecnología de la página.
.png)
Con clic derecho → Inspeccionar abrimos las herramientas de desarrollador del navegador y revisamos el HTML y el código de la página:
.png)
.png)
En la pestaña Debugger (o Sources) están los archivos JavaScript que dan lógica a la página:
.png)
.png)
Para averiguar la versión de React, abrimos el primer archivo JS y buscamos con Ctrl+F la palabra version:
.png)
Es la 19.0.0. Esa versión arrastra una vulnerabilidad interesante:
Explotándola conseguimos una shell en el servidor donde se alojan los recursos de la página:
.png)
La shell del RCE es limitada —recorta la salida y estorba para trabajar—, así que lo primero es estabilizar el acceso. Aquí se optó por un servidor de mando y control (C2) propio, dejando en la víctima un agente que conecta de vuelta a nuestra máquina:
.png)
.png)
.png)
.png)
Desde la consola del C2, !list muestra los agentes conectados y !intrude <id> abre una consola sobre la víctima. Como esa consola sigue siendo interactiva y limitada, lanzamos desde ella una reverse shell de revshells.com contra un netcat a la escucha. Primero el listener:
.png)
Y la reverse shell insertada desde la consola del C2:
.png)
Rebuscando por el sistema, la contraseña del usuario engineer está en una base de datos SQLite en /home/node, llamada reactor.db. Un cat directo no se ve bien, pero ensanchando la terminal aparece un hash que, por las relaciones de la tabla, corresponde a engineer:
.png)
reactor.db.Toca identificar y crackear el hash con hashcat. Primero lo identificamos con hashid:
.png)
hashid apunta a MD5.hashcat necesita el modo correcto. Consultamos la referencia con hashcat -h | less (se sale con q). El modo de MD5 es el 0:
.png)
-m 0.Y el tipo de ataque: el 0 es straight, un ataque directo por diccionario:
.png)
-a 0.Con esos dos datos montamos el comando:
.png)
hashcat -m 0 -a 0 hash.txt rockyou.txt.Y lo crackeamos, obteniendo la contraseña en claro:
.png)
Con ella entramos por SSH como engineer:
.png)
deb898b0e194ba07fc5665f1a0486005
Escalada de privilegios
Para enumerar vías de escalada usamos LinPEAS. Como no se puede descargar directamente en la víctima, lo transferimos por SSH con scp:
.png)
Le damos permisos de ejecución y lo lanzamos. LinPEAS resalta por colores los vectores según su importancia:
.png)
--inspect y sin pedir contraseña a quien se conecte desde la propia máquina. Un depurador con esos permisos es ejecución de código como root servida en bandeja.
Cómo se descubre. Con ss -lntp se ve que el 9229 escucha en local (127.0.0.1:9229), y con ps aux | grep node se confirma que ese proceso de Node —el del --inspect— pertenece a root.
La explotación, paso a paso. Nos conectamos al depurador:
Y, desde su consola, inyectamos un comando que se ejecuta en el sistema. Le ponemos el bit SUID a /bin/bash:
Esto usa el módulo interno child_process de Node para lanzar chmod +s /bin/bash. Como el depurador corre como root, el comando se ejecuta como root y marca /bin/bash como SUID: a partir de ahí, cualquiera puede lanzar esa bash con los privilegios de su dueño (root).
Salimos del depurador con Ctrl+C y ejecutamos:
El -p (preserve) hace que la shell conserve los privilegios heredados del SUID: nos convertimos en root al instante.
.png)
Y con ello, la flag de root:
fa0b25bee2b2e422802eb9116da75af5